La Facultad de Ciencias Médicas de la Universidad Nacional de La Plata (UNLP) se convirtió en las últimas horas en el centro de atención tras detectarse un llamativo incidente de ciberseguridad en su portal institucional. Los resultados del buscador Google vinculados a la unidad académica comenzaron a mostrar inscripciones en tailandés y promociones ligadas a plataformas de apuestas y casinos virtuales, lo que generó preocupación entre la comunidad universitaria.
A pesar de la insólita presentación en los motores de búsqueda, al ingresar de manera directa al dominio oficial de la institución los usuarios se encontraron con que los contenidos académicos, trámites y noticias operaban con absoluta normalidad. Sin embargo, la anomalía en la indexación externa dejó al descubierto una posible vulneración en el posicionamiento digital del espacio web oficial de la casa de estudios.
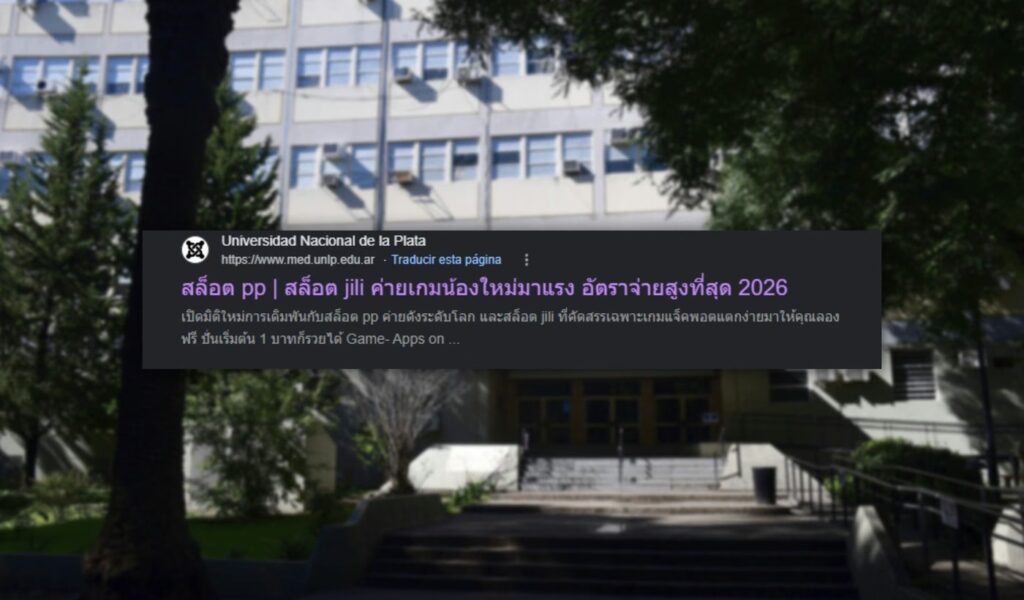
Un mensaje de apuestas en los resultados de Google
La alteración quedó al descubierto a través de capturas de pantalla tomadas por los propios usuarios en el buscador más utilizado del mundo. Al escribir el dominio oficial www.med.unlp.edu.ar, el resultado principal de la Facultad de Medicina exhibía un titular en idioma tailandés que traducido al español significaba: “Slots PP, slots JILI, nueva plataforma de juegos de moda, con las tasas de pago más altas de 2026“.
Acompañando a dicho titular, la descripción inferior redactada en el mismo idioma orientaba a los navegantes hacia sitios de tragamonedas y juegos de azar en línea. Esta situación encendió las alarmas dentro de la comunidad de la UNLP, considerando que los dominios con extensión educativa (.edu.ar) suelen contar con estrictos parámetros de control e infraestructura para preservar su reputación y seguridad informática.
Las hipótesis técnicas sobre el ataque informático
Especialistas en la materia explicaron que la maniobra detectada en la Facultad de Medicina coincide con una técnica de posicionamiento malicioso conocida en el ámbito digital como SEO Spam. Este procedimiento consiste en introducir o alterar metadatos dentro de una página con alta autoridad en la web para aprovechar su prestigio orgánico en los buscadores y desviar tráfico o promocionar servicios ajenos totalmente no autorizados.
Una de las modalidades evaluadas es el denominado cloaking, una táctica donde los atacantes configuran el servidor para exhibir un contenido engañoso a los robots indexadores de Google y otro completamente diferente a los visitantes humanos que navegan por el sitio. Sin embargo, los técnicos aún no han confirmado de forma concluyente si se aplicó esta herramienta o si simplemente se trató de contenido malicioso indexado previamente que continuó figurando de manera residual en las listas de búsqueda.
Normalidad en la portada y resguardo de datos
Por el momento, la portada oficial de la facultad conserva intactas sus secciones habituales, los canales informativos sobre las carreras de grado y el acceso al cuerpo docente y estudiantil. La evidencia recabada hasta el momento permite identificar una clara alteración en cómo los algoritmos de Google presentan la información de la institución, sin que esto signifique necesariamente una intromisión directa a la página principal o un acceso indebido a los servidores centrales.
Asimismo, tampoco se pudo certificar quién estuvo detrás de este ciberataque, la fecha precisa en que comenzó la vulneración ni si el episodio implicó la filtración de bases de datos sensibles de estudiantes, docentes o trabajadores de la salud. De todas formas, las autoridades y administradores informáticos avanzan en la revisión de los sistemas para resolver la indexación errónea y reforzar los filtros de seguridad del portal.
El reto de proteger los dominios institucionales
Este episodio volvió a poner bajo la lupa la vulnerabilidad de las plataformas digitales universitarias frente a redes internacionales dedicadas a la promoción de casinos ilegales y apuestas. El uso de la reputación de dominios públicos e institucionales para comercializar servicios privados representa un desafío constante para los departamentos de tecnología de las universidades nacionales.
Mientras se aguarda la normalización total de la previsualización del sitio en los buscadores, la recomendación para la comunidad educativa es continuar utilizando los enlaces directos y verificar siempre la autenticidad de las URL para prevenir cualquier tipo de estafa o redireccionamiento malicioso durante la navegación institucional.